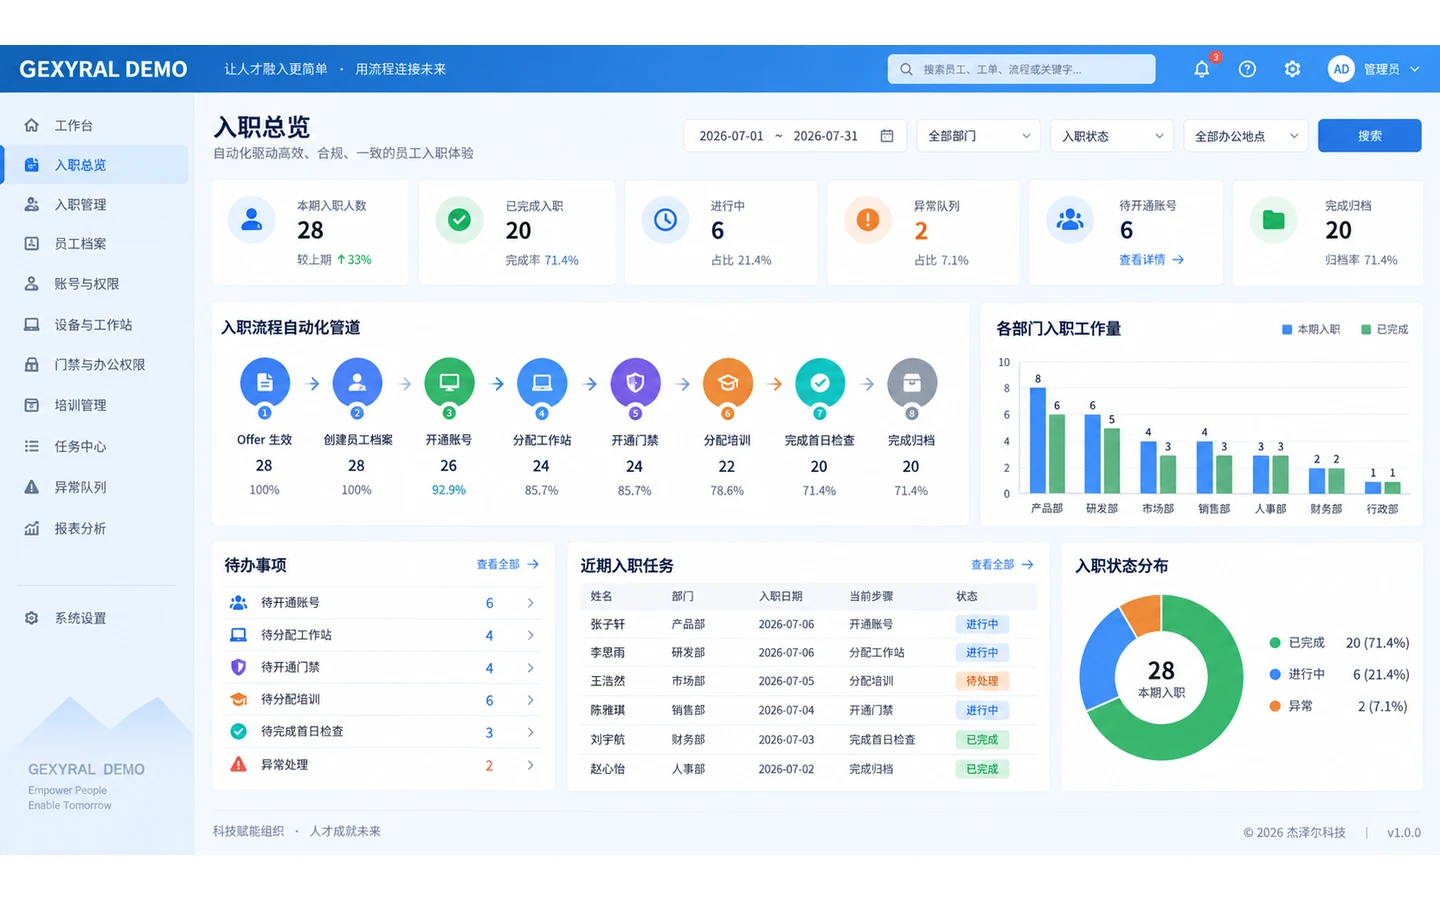
项目设计概览
面向员工入职流程较多的企业,把 HR、IT 和行政之间重复的建档、账号开通、权限授权、设备与工位分配、门禁、培训和首日核验改为系统连续自动执行。
公开说明匿名公开。页面中的企业、员工姓名、账号、部门、设备编号、工位、门禁区域、培训记录、任务时间和统计数据均为 GEXYRAL DEMO 或脱敏结构展示。
面向员工入职流程较多的企业,把 HR、IT 和行政之间重复的建档、账号开通、权限授权、设备与工位分配、门禁、培训和首日核验改为系统连续自动执行。
桌面、平板和手机分别展示对应的项目界面,方便从不同终端查看信息层级、操作路径与实际交付范围。
直接看原来的工作方式、系统接手的部分、仍然需要人工确认的环节,以及最后得到的结果。
员工从录用到正式到岗通常要穿过 HR、IT、行政、业务主管等多个部门。即使企业已有 HR、OA、资产和门禁系统,很多开通动作仍靠邮件、Excel、群消息和工单人工串联。
Offer 事件触发|录用状态达到已批准后自动创建入职任务,不依赖 HR 手工发起跨部门工单。
员工主档|根据已确认姓名、部门、岗位、直属主管、地点和入职日创建统一主档。
岗位权限模板|按部门与岗位自动匹配邮箱、OA、CRM、ERP、VPN、文件权限等标准模板。
账号自动创建|通过接口创建账号并回读账号 ID、创建状态和首次登录策略。
最小权限校验|发现超出岗位模板的权限自动阻断并进入授权异常。
幂等重试|接口超时或暂时失败时自动重试,避免重复创建账号或重复授权。
设备自动预留|根据岗位和办公地点从库存中匹配笔记本、显示器、电话等设备。
工位自动分配|按部门区域和可用工位自动预留座位并记录位置。
行政资源包|门禁卡、办公用品、邮箱签名、电话分机等按规则自动生成任务。
门禁自动开通|按照办公地点、部门、班次和安全等级开通允许的物理访问区域。
培训自动分配|根据岗位、合规要求和系统权限自动分配必修课程。
到期提醒|培训、资料或设备任务未在截止日前完成时自动催办或升级。
首日到岗核验|员工到岗后自动检查账号、设备、门禁、培训和资料是否齐备。
异常队列|缺资料、权限冲突、设备缺货、门禁拒绝、接口失败和培训异常自动分类。
人工接管|规则外权限、高风险访问、例外设备和身份争议由有权限人员处理。
完成归档|全部标准项通过后自动关闭入职流程并归档执行结果。
审计日志|记录谁触发、系统做了什么、哪些规则命中、谁人工覆盖以及最终结果。
五张界面分别采用总控流程看板、账号权限队列、资源分配台账与工位图、门禁培训联动表和异常审计中心,避免同一 Dashboard 换色重复。
系统上线后,HR 不再逐项通知 IT 与行政,IT 不再反复根据邮件创建标准账号,行政也不需要靠表格追踪设备、工位和门禁。常规员工入职由系统从 Offer 一直执行到首日核验与归档;人员主要处理越权、设备缺口、身份争议和接口失败等少量异常。
按实际业务问题、需要处理的流程、开发内容和交付结果展开,便于判断是否与你的情况相近。
员工从录用到正式到岗通常要穿过 HR、IT、行政、业务主管等多个部门。即使企业已有 HR、OA、资产和门禁系统,很多开通动作仍靠邮件、Excel、群消息和工单人工串联。
传统入职流程中,HR 创建员工信息后需要逐个通知 IT 建账号、申请权限,行政再准备电脑、工位和门禁,培训管理员继续分派课程。任何一个环节漏掉,员工首日就会出现“账号登不上、电脑没准备、门禁进不去、培训没安排”的问题。
让 Offer 生效成为唯一触发点,系统自动完成员工主档、标准账号与权限、设备和工位、门禁、培训、首日核验和最终归档;规则外事项进入异常队列,由对应负责人处理后继续自动流转。
五张界面分别采用总控流程看板、账号权限队列、资源分配台账与工位图、门禁培训联动表和异常审计中心,避免同一 Dashboard 换色重复。
入职总控负责全局进度;账号权限中心负责身份和系统访问;资源分配负责设备与办公资源;门禁培训负责物理访问和必修任务;异常审计中心负责规则外接管、关闭和归档。
建设 Offer 事件接入、员工主档、岗位/部门/地点规则、账号创建、权限模板、最小权限校验、设备库存、设备预留、工位分配、电话分机、行政资源包、门禁区域、培训课程、首日核验、通知、异常队列、失败重试、人工接管、完成归档、权限控制和审计日志。
Offer 事件触发|录用状态达到已批准后自动创建入职任务,不依赖 HR 手工发起跨部门工单。
员工主档|根据已确认姓名、部门、岗位、直属主管、地点和入职日创建统一主档。
岗位权限模板|按部门与岗位自动匹配邮箱、OA、CRM、ERP、VPN、文件权限等标准模板。
账号自动创建|通过接口创建账号并回读账号 ID、创建状态和首次登录策略。
最小权限校验|发现超出岗位模板的权限自动阻断并进入授权异常。
幂等重试|接口超时或暂时失败时自动重试,避免重复创建账号或重复授权。
设备自动预留|根据岗位和办公地点从库存中匹配笔记本、显示器、电话等设备。
工位自动分配|按部门区域和可用工位自动预留座位并记录位置。
行政资源包|门禁卡、办公用品、邮箱签名、电话分机等按规则自动生成任务。
门禁自动开通|按照办公地点、部门、班次和安全等级开通允许的物理访问区域。
培训自动分配|根据岗位、合规要求和系统权限自动分配必修课程。
到期提醒|培训、资料或设备任务未在截止日前完成时自动催办或升级。
首日到岗核验|员工到岗后自动检查账号、设备、门禁、培训和资料是否齐备。
异常队列|缺资料、权限冲突、设备缺货、门禁拒绝、接口失败和培训异常自动分类。
人工接管|规则外权限、高风险访问、例外设备和身份争议由有权限人员处理。
完成归档|全部标准项通过后自动关闭入职流程并归档执行结果。
审计日志|记录谁触发、系统做了什么、哪些规则命中、谁人工覆盖以及最终结果。
系统上线后,HR 不再逐项通知 IT 与行政,IT 不再反复根据邮件创建标准账号,行政也不需要靠表格追踪设备、工位和门禁。常规员工入职由系统从 Offer 一直执行到首日核验与归档;人员主要处理越权、设备缺口、身份争议和接口失败等少量异常。
这里列出项目实际使用的主要服务和相关服务,方便继续查看对应的服务内容。
构建员工入职跨部门事务全自动化 Web 应用。
梳理 Offer、员工主档、岗位、账号、权限、设备、工位、门禁、培训和到岗核验之间的业务关系。
定义标准入职自动执行规则以及越权、缺资料、接口失败和高风险事项的人工接管边界。
建立员工、岗位、系统账号、权限模板、资产、空间、门禁、培训和异常统一数据结构。
设计从 Offer 生效到账号开通、资源分配、培训、到岗核验和归档的连续自动化主链路。
设计入职总控、账号权限、资源分配、门禁培训和异常审计五套操作界面。
让每项账号、权限、资产、门禁和培训任务都有可核对的执行状态和审计证据。
适配 HR、IT 服务台、行政、直属主管和管理端使用场景。
为越权、设备缺货、门禁冲突、培训异常和接口失败提供人工接管入口。
实现员工入职总控、任务队列、账号权限、资源分配和异常审计工作台。
实现 Offer 生效、待开通、待分配、待核验、异常、完成归档等状态流转。
连接 HR、邮箱/OA、CRM/ERP、身份目录、资产管理、门禁、培训与通知服务。
区分 HR、IT、行政、直属主管、审计人员和系统管理员权限。
展示员工入职进度、账号开通、设备分配、门禁、培训、异常和归档状态。
保留自动建档、账号创建、权限授权、资产分配、门禁开通、培训分派与人工接管审计记录。
对接口失败、权限冲突、资源缺口、资料缺失、培训逾期和首日核验异常发送通知。
支持入职任务、账号权限、资产领用、培训完成和异常审计记录导出。
保护员工身份信息、账号权限、资产编号、门禁范围和培训记录。
优化批量账号创建、权限编排、资源匹配和跨系统任务执行性能。
记录接口调用、账号创建、权限授权、资源分配、门禁、培训和异常处理日志。
上线前核对权限最小化、接口幂等、资源回滚、异常接管、审计和发布回滚链路。
技术信息用于说明项目是怎样实现的;真正需要判断的仍然是它是否解决了业务问题。
组织入职总控、账号权限、设备工位、门禁培训和异常审计界面。
保持跨部门高信息密度工作台清晰可读。
实现任务流转、筛选、状态更新、异常处理和审计交互。
适配 HR、IT 与管理端不同终端查看。
承载入职规则、任务编排、状态机、权限控制和异常处理逻辑。
连接 HR、IAM、OA、CRM、ERP、资产、门禁、培训和消息服务。
区分 HR、IT、行政、主管、审计和管理员权限。
承载批量账号开通、资产分配、通知、重试和到岗核验任务。
保存员工入职任务、账号权限、资产、门禁、培训、异常和审计记录。
保留系统自动执行与人员人工接管轨迹。
保护员工信息、账号权限、设备和门禁数据传输。
记录接口调用、任务执行、异常重试和安全阻断。
校验 Offer 状态、岗位模板、账号参数、资产和门禁授权范围。
维护公开案例详情的基础索引输出。
为公开案例提供结构化信息表达。
梳理 HR、IT、行政和直属主管在员工入职中的重复建档、开通、分配、催办和核验工作。
把标准入职事务自动执行与越权、缺货、接口失败和高风险异常拆成清晰边界。
建立员工、岗位、账号、权限、资产、空间、门禁、培训、任务和异常层级。
设计入职总控、账号开通、资源分配、门禁培训和异常审计界面。
处理自动开通、自动分配、状态回写、失败重试和人工接管。
保证桌面工作台与管理端可用。
实现员工、任务、账号、资源、培训和异常页面。
实现入职规则、任务编排、状态机、接口重试和归档逻辑。
实现最小权限、岗位模板和高风险操作人工授权。
展示 DEMO 入职进度、账号、资产、培训和异常状态。
接入 HR、身份目录、办公系统、业务系统、资产、门禁、LMS 和消息接口。
支持主管和相关人员查看待办与异常状态。
保护员工身份、账号权限、资产和门禁数据。
优化批量账号开通、接口调用和任务队列性能。
记录建档、开通、分配、培训、到岗核验和异常。
公开案例不展示真实员工、企业、账号、设备编号、门禁凭证或培训隐私。
校验岗位、权限模板、资产、门禁范围、培训和任务状态。
限制岗位模板修改、越权授权、敏感账号操作和归档撤销。
记录系统自动执行与 HR、IT、行政人员人工接管操作。
检查 Offer、账号、设备、门禁、培训、到岗核验、异常和归档全链路。
客户名称、联系方式、敏感业务数据和不适合公开的界面会做匿名或脱敏处理。
匿名公开。页面中的企业、员工姓名、账号、部门、设备编号、工位、门禁区域、培训记录、任务时间和统计数据均为 GEXYRAL DEMO 或脱敏结构展示。
页面只展示已经确认的项目范围、技术关系与脱敏素材,不公开客户联系方式和外部官网入口。
案例以已完成的页面、功能、内容与交付范围为准,不使用无法独立核对的经营数字。
案例用于帮助判断问题和做法是否相近,具体项目仍需结合实际业务和现有系统确认。
面向员工入职流程较多的企业,把 HR、IT 和行政之间重复的建档、账号开通、权限授权、设备与工位分配、门禁、培训和首日核验改为系统连续自动执行。
定制Web应用,案例展示以实际开发范围和交付界面为准。
匿名公开。页面中的企业、员工姓名、账号、部门、设备编号、工位、门禁区域、培训记录、任务时间和统计数据均为 GEXYRAL DEMO 或脱敏结构展示。
不建议直接复制。实际项目需要根据企业业务、产品结构、内容资料和转化目标重新规划。